
Document de cadrage fonctionnel
Orchestrateur de vœux multi-agents pour chef d’entreprise
"QUENTUM ORCHESTRATOR"
Nom de code (provisoire) du moteur d’orchestration des intentions, des agents et des workflows professionnels.
Commanditaire
Monsieur Riadh MELLAH
Opérateur
QuentumSpace.
1. Objet du document
Le présent document a pour objet de définir le cadrage fonctionnel initial d’une plateforme intelligente d’orchestration de vœux professionnels, destinée en priorité au chef d’entreprise et, plus largement, aux organisations souhaitant transformer leurs intentions en actions coordonnées.
Cette plateforme sera désignée, dans le présent document, sous le nom de travail :
QUENTUM ORCHESTRATOR
Elle constitue une brique technologique transversale de QuentumSpace, susceptible d’être intégrée ultérieurement à différentes applications métier.
Le document précise :
-
la vision et le paradigme fonctionnel ;
-
les utilisateurs et leurs rôles ;
-
les concepts fondamentaux ;
-
les fonctionnalités attendues ;
-
les règles de fonctionnement ;
-
les exigences de sécurité et de gouvernance ;
-
le périmètre du MVP ;
-
les orientations d’architecture ;
-
les livrables et étapes de réalisation.
Important : ce document constitue un cadrage fonctionnel initial. Il ne vaut pas encore spécification technique détaillée, contrat de développement ni engagement définitif sur les technologies ou les délais.
2. Vision du produit
2.1. Le changement de paradigme
Les logiciels de gestion traditionnels demandent généralement à l’utilisateur de :
-
identifier les tâches ;
-
les décomposer ;
-
les affecter ;
-
définir les délais ;
-
suivre leur exécution ;
-
relancer les intervenants.
QUENTUM ORCHESTRATOR propose une logique différente.
L’utilisateur exprime ce qu’il souhaite réaliser, et non nécessairement la manière dont le travail doit être décomposé.
Principe directeur
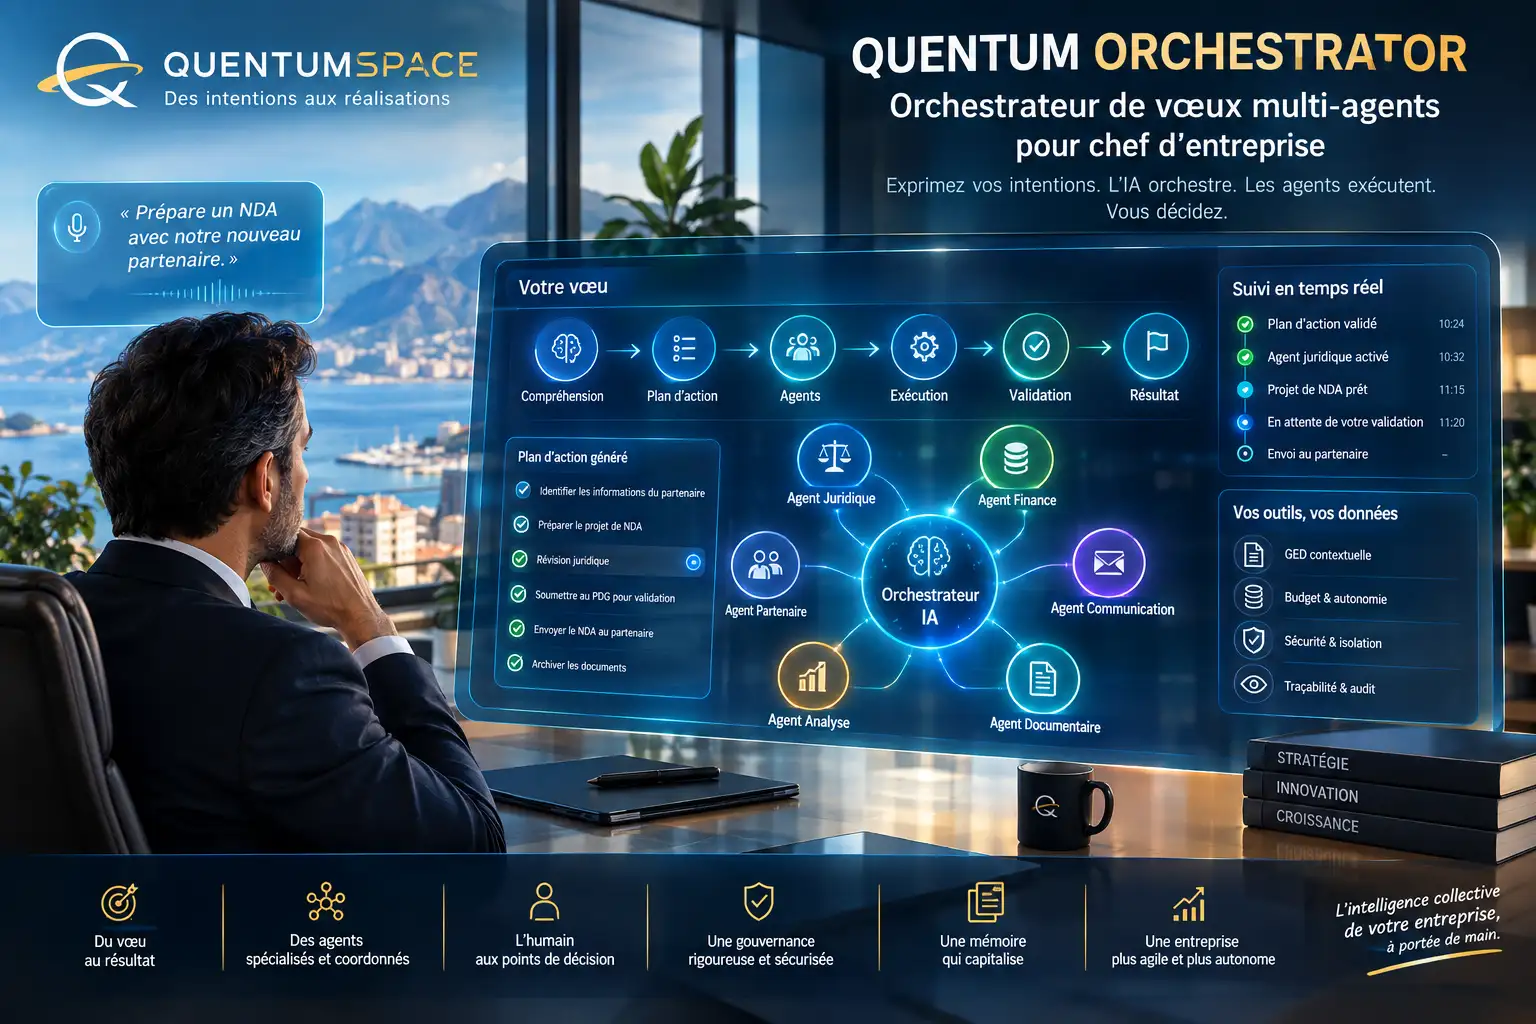
L’utilisateur ne planifie pas nécessairement le travail. Il manifeste une intention. Le système construit une trajectoire d’action, mobilise les agents appropriés et soumet à l’humain les décisions qui requièrent son autorité.
Le système ne remplace donc pas la volonté du dirigeant. Il transforme cette volonté en une organisation opérationnelle.
2.2. Finalité
La finalité du produit est de permettre au chef d’entreprise de :
-
formuler ses intentions en langage naturel ;
-
obtenir une compréhension structurée de ses objectifs ;
-
disposer d’un plan d’action généré par l’IA ;
-
mobiliser automatiquement les agents compétents ;
-
suivre l’avancement sans créer manuellement chaque tâche ;
-
valider les étapes nécessitant une décision humaine ;
-
disposer d’une mémoire opérationnelle temporaire pendant l’exécution des vœux ;
- capitaliser l’expérience sous forme de théories générales et de modèles réutilisables ;
- purger les données opérationnelles à la clôture des vœux conformément à la politique de conservation définie.
-
disposer d’une vision unifiée de ses activités.
Formulation synthétique
Transformer le chef d’entreprise d’un exécutant administratif en un décideur augmenté, dont l’activité se concentre sur l’orientation, l’arbitrage et la validation des décisions à enjeu.
Le système n’a pas vocation à conserver indéfiniment les données des affaires qu’il contribue à réaliser. Il doit pouvoir conserver l’expérience abstraite et réutilisable de ces affaires, sous forme de théories générales, de modèles de workflows et de connaissances dépersonnalisées.
3— Doctrine cognitive, mémoire et apprentissage de QUENTUM ORCHESTRATOR
Principe directeur
QUENTUM ORCHESTRATOR n’a pas vocation à devenir une mémoire permanente des affaires de l’entreprise. Il est conçu comme un système d’intelligence opérationnelle capable de traiter des vœux, d’en tirer des connaissances générales réutilisables, puis de purger les données propres aux affaires clôturées.
Son apprentissage courant repose sur la construction, la confrontation et la révision d’une mémoire de théories — et non sur le réentraînement de son modèle d’intelligence artificielle.
3.1. Objet et portée de la doctrine cognitive
La présente section définit les principes selon lesquels QUENTUM ORCHESTRATOR :
- interprète les intentions exprimées par les utilisateurs ;
- mobilise les connaissances générales acquises de l’expérience ;
- construit des hypothèses et des théories réutilisables ;
- confronte ces théories aux nouveaux vœux ;
- détecte les contradictions entre les observations et les connaissances existantes ;
- révise, hiérarchise ou invalide ses théories ;
- sépare les données opérationnelles des connaissances persistantes ;
- purge automatiquement les données propres aux vœux clôturés ;
- conserve uniquement les modèles et connaissances dont la réutilisation est autorisée.
Cette doctrine constitue un principe fondamental d’architecture fonctionnelle.
Elle ne doit pas être considérée comme une fonctionnalité optionnelle ou comme une évolution secondaire.
3.2. Le principe de non-réentraînement du modèle
3.2.1. Principe
Dans son fonctionnement courant, QUENTUM ORCHESTRATOR ne doit pas dépendre du réentraînement de son modèle d’intelligence artificielle pour apprendre de chaque vœu.
Le modèle de langage constitue un moteur de raisonnement, de compréhension, de génération et de proposition.
La connaissance acquise au fil des vœux doit être conservée dans une mémoire structurée, indépendante des paramètres du modèle.
3.2.2. Conséquences fonctionnelles
Le système doit pouvoir :
- changer de modèle de langage sans perdre ses connaissances persistantes ;
- mettre à jour son modèle sans effacer sa mémoire théorique ;
- comparer les résultats produits par différents modèles ;
- conserver une traçabilité des connaissances utilisées ;
- distinguer une connaissance enregistrée d’une simple hypothèse générée par le LLM.
3.2.3. Distinction fondamentale
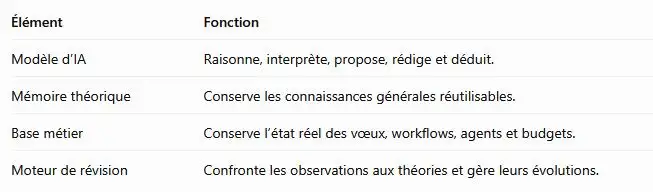
Le modèle peut changer. La mémoire théorique doit pouvoir lui survivre.
3.3. La mémoire théorique
3.3.1. Définition
La mémoire théorique est un ensemble structuré de connaissances générales, de régularités, de contraintes, de relations causales supposées, de modèles de raisonnement et de règles d’anticipation, induits de l’expérience des vœux.
Elle ne constitue pas une archive des affaires.
Elle constitue une mémoire de l’expérience abstraite.
3.3.2. Exemples de théories
- « L’absence d’un document administratif précis constitue souvent un facteur de retard. »
- « Les agréments de cette catégorie nécessitent généralement plusieurs semaines. »
- « Une commande de matériel peut retarder le démarrage d’un projet. »
- « Ce type de vœu nécessite habituellement une validation juridique. »
- « Lorsqu’un partenaire ne dispose pas des informations requises, une étape de clarification doit précéder la rédaction du contrat. »
Ces formulations doivent être comprises comme des connaissances générales soumises à un niveau de confiance, à des conditions d’application et à une révision possible.
Elles ne doivent pas être traitées comme des vérités absolues.
3.4. L’induction des théories à partir des vœux
3.4.1. Principe
À l’issue d’un vœu, le système peut analyser les résultats, les écarts entre prévisions et réalisations, les difficultés rencontrées et les conditions de réussite.
Lorsque ces observations révèlent une régularité suffisamment pertinente, le système peut proposer l’induction d’une théorie générale.
2.4.2. Cycle d’induction
Vœu réalisé
↓
Analyse des résultats
↓
Identification d'une régularité
↓
Formulation d'une hypothèse
↓
Évaluation de sa portée
↓
Proposition de théorie
↓
Validation / enregistrement
↓
Mémoire théorique
3.4.3. Exemple
Observation :
Plusieurs vœux de création d’activité ont été retardés par l’absence d’un agrément préalable.
Hypothèse :
« L’absence d’un agrément préalable constitue un facteur fréquent de retard dans les projets de cette catégorie. »
Théorie proposée :
La théorie est enregistrée avec :
- son domaine ;
- ses conditions d’application ;
- son niveau de confiance ;
- ses observations d’origine ;
- ses limites ;
- son statut ;
- ses relations avec d’autres théories.
3.4.4. Règle de prudence
Une seule observation ne doit pas nécessairement produire une théorie générale.
Le système doit pouvoir distinguer :
- une observation isolée ;
- une hypothèse ;
- une régularité confirmée ;
- une théorie active ;
- une théorie contestée ;
- une théorie invalidée.
3.5. La consultation prédictive avant chaque nouveau vœu
3.5.1. Principe
Avant de finaliser le plan d’un nouveau vœu, l’orchestrateur doit interroger la mémoire théorique afin d’identifier les connaissances générales susceptibles d’influencer son exécution.
3.5.2. Objectifs
Cette consultation doit permettre de :
- détecter les frictions prévisibles ;
- identifier les dépendances importantes ;
- repérer les documents susceptibles de manquer ;
- ajuster les estimations de durée ;
- identifier les validations nécessaires ;
- proposer des étapes préventives ;
- signaler les risques connus ;
- améliorer la qualité du plan.
3.5.3. Exemple
Nouveau vœu :
« Je veux lancer cette activité dans deux mois. »
Théories pertinentes retrouvées :
- certains agréments prennent généralement plusieurs semaines ;
- l’absence d’un document précis retarde fréquemment la procédure ;
- une validation juridique est généralement nécessaire avant certaines démarches.
Conséquence fonctionnelle :
Le système peut proposer :
- une étape de vérification des agréments ;
- une collecte anticipée des documents ;
- une validation juridique ;
- une estimation ajustée ;
- une alerte sur les dépendances critiques.
3.5.4. Limite
La mémoire théorique doit éclairer la planification, et non imposer automatiquement une décision.
Les théories constituent des connaissances utiles à la proposition du plan. Elles ne remplacent ni les données réelles du vœu ni la décision humaine lorsque celle-ci est requise.
3.6. La détection des contradictions
3.6.1. Principe
Lorsqu’un nouveau vœu produit une observation incompatible avec une théorie existante, le système doit pouvoir détecter cette contradiction.
Il ne doit pas automatiquement considérer la théorie comme fausse.
Il doit rechercher les conditions dans lesquelles l’observation et la théorie peuvent être conciliées.
3.6.2. Exemple
Théorie existante :
« Les agréments de cette catégorie prennent généralement trois semaines. »
Nouvelle observation :
Un agrément similaire a été obtenu en quatre jours.
3.6.3. Questions d’analyse
Le système doit pouvoir examiner :
- s’agit-il du même type d’agrément ?
- du même territoire ?
- de la même procédure ?
- d’un dossier plus complet ?
- d’une procédure accélérée ?
- d’une évolution réglementaire ?
- d’une exception ?
- d’une erreur d’interprétation ?
- d’une théorie trop générale ?
3.6.4. Fonction attendue
Le moteur de révision doit produire une proposition d’arbitrage, accompagnée d’une justification.
Exemple :
« L’observation récente contredit partiellement la théorie T-0042. Elle semble indiquer que la durée dépend du type de procédure. Proposition : contextualiser la théorie plutôt que l’invalider. »
3.7. L’arbitrage entre théories
3.7.1. Principe
La mémoire théorique peut contenir des connaissances qui se chevauchent, se complètent ou se contredisent.
Le système doit pouvoir organiser ces relations.
3.7.2. Opérations d’arbitrage
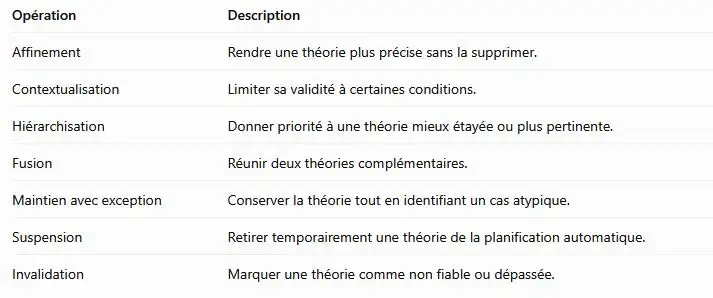
3.7.3. Principe de prudence
L’arbitrage ne doit pas être fondé uniquement sur la récence d’une observation.
Il doit tenir compte, selon les règles à définir :
- du nombre d’observations ;
- de leur qualité ;
- de leur contexte ;
- de leur cohérence ;
- de leur niveau de confiance ;
- de leur portée ;
- des éventuelles exceptions.
3.8. La révision et l’invalidation des théories
3.8.1. Principe
Une théorie persistante doit pouvoir évoluer.
Le système doit conserver non seulement son état actuel, mais également son historique de révision.
3.8.2. Cycle de vie d’une théorie
Hypothèse
↓
Proposée
↓
Évaluée
↓
Active
↓
Contestée
↓
Contextualisée / Affinée
↓
Active révisée
↓
Invalidée ou remplacée
3.8.3. Exigences
Chaque révision doit pouvoir enregistrer :
- la théorie concernée ;
- la version précédente ;
- la nouvelle formulation ;
- le motif de révision ;
- les observations à l’origine du changement ;
- la date ;
- le statut ;
- les relations avec d’autres théories ;
- l’auteur ou le mécanisme ayant proposé la révision ;
- la validation éventuelle.
3.8.4. Règle
Une théorie ne doit pas être silencieusement remplacée. Toute modification significative doit être traçable.
3.9. La structure d’une théorie
Pour être exploitable par l’orchestrateur, une théorie doit être enregistrée sous une forme structurée.
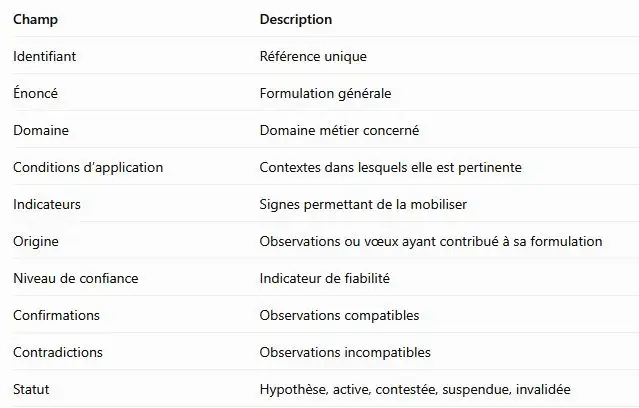
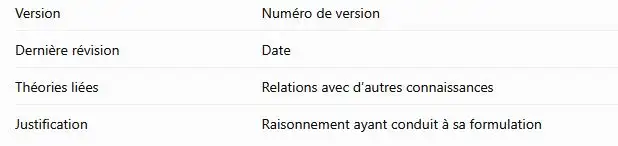
Exemple conceptu
Théorie : T-0042
Version : 1.2
Énoncé : « L'absence de l'agrément X constitue fréquemment un facteur de retard dans les projets de type Y. »
Domaine : Administratif / Projet
Conditions : Procédure standard, territoire Z Statut : Active
Niveau de confiance : À déterminer selon les observations
Confirmations : 12
Contradictions : 2
Dernière révision : Contextualisation en cours
3.10. La séparation entre mémoire opérationnelle et mémoire théorique
3.10.1. Principe
QUENTUM ORCHESTRATOR doit distinguer deux espaces fonctionnels de mémoire :
- La mémoire opérationnelle, liée à l’exécution d’un vœu ;
- La mémoire théorique, destinée à conserver les connaissances générales réutilisables.
3.10.2. Mémoire opérationnelle
Elle peut contenir :
- formulation du vœu ;
- contexte ;
- documents ;
- échanges ;
- informations métier ;
- tâches ;
- validations ;
- résultats intermédiaires ;
- pièces jointes ;
- traces opérationnelles.
Elle est liée au cycle de vie du vœu.
3.10.3. Mémoire théorique
Elle contient :
- théories générales ;
- modèles de workflows ;
- contraintes ;
- régularités ;
- facteurs de friction ;
- modèles d’estimation ;
- règles de raisonnement réutilisables.
Elle est indépendante des données personnelles du vœu d’origine.
3.10.4. Principe de séparation
La mémoire opérationnelle conserve ce qui est nécessaire pour réaliser le vœu. La mémoire théorique conserve ce qui peut être utile pour mieux réaliser les vœux futurs.
3.11. La purge automatique à la clôture du vœu
3.11.1. Principe
À la clôture d’un vœu, les données opérationnelles associées doivent être automatiquement purgées conformément à la politique de conservation définie.
Cette purge constitue une exigence fonctionnelle centrale.
3.11.2. Données concernées
Sous réserve des obligations légales et des règles de conservation explicitement définies, la purge doit pouvoir concerner :
- documents importés ;
- scans et photographies ;
- échanges ;
- données contextuelles ;
- informations personnelles ;
- résultats intermédiaires ;
- pièces jointes ;
- données temporaires ;
- contenu des conversations ;
- traces opérationnelles contenant des données confidentielles.
3.11.3. Données pouvant être conservées
Le système peut conserver :
- modèles de workflows ;
- modèles documentaires ;
- théories générales ;
- connaissances abstraites ;
- règles réutilisables ;
- métriques anonymisées ;
- éléments de sécurité strictement nécessaires ;
- données imposées par une obligation légale ou une politique de conservation validée.
3.11.4. Condition essentielle
Les éléments conservés ne doivent pas permettre de reconstituer le dossier confidentiel du vœu clôturé, sauf autorisation ou obligation spécifique.
3.12. La conservation des modèles réutilisables
3.12.1. Principe
La purge des données opérationnelles ne doit pas empêcher le système de capitaliser sur l’expérience.
Pour cette raison, QUENTUM ORCHESTRATOR doit pouvoir extraire et conserver des modèles réutilisables, indépendants des données propres au vœu.
3.12.2. Types de modèles
A. Modèles de workflows
Exemple :
« Pour préparer un NDA, il faut généralement identifier les parties, réunir les informations nécessaires, rédiger, valider, transmettre et archiver. »
B. Modèles documentaires
Exemple :
- structure type d’un NDA ;
- modèle de courrier ;
- modèle de demande administrative ;
- modèle de fiche de collecte.
C. Modèles théoriques
Exemple :
« L’absence d’une information juridique précise constitue souvent un facteur de retard. »
D. Modèles de raisonnement
Exemple :
« Avant de lancer une procédure, vérifier les dépendances administratives susceptibles de bloquer l’exécution. »
3.12.3. Règle de dépersonnalisation
Avant conservation, le système doit vérifier que le modèle ne contient pas :
- nom de personne ;
- coordonnées ;
- données personnelles ;
- informations confidentielles ;
- identifiants de dossiers ;
- contenu contractuel spécifique ;
- secrets d’affaires ;
- données permettant de réidentifier le vœu d’origine.
3.13. Le principe de « mémoire de l’expérience »
La doctrine cognitive de QUENTUM ORCHESTRATOR peut être résumée par la distinction suivante :
Mémoire des affaires
Conserver les dossiers, documents et échanges de chaque vœu.
Temporaire
Mémoire de l’expérience
Conserver les connaissances générales, les modèles et les théories réutilisables.
Persistant
Le système ne doit pas nécessairement se souvenir de ce qui s’est passé dans chaque affaire. Il doit pouvoir se souvenir de ce que les affaires lui ont appris.
3.14. Exigences fonctionnelles nouvelles
La présente doctrine introduit les exigences suivantes.
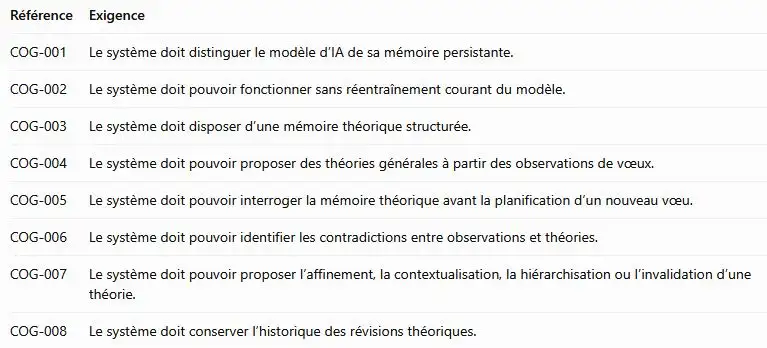
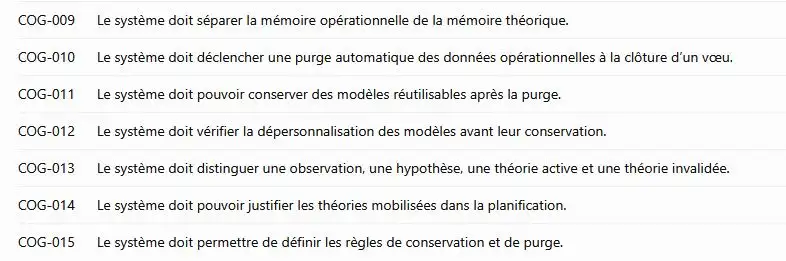
3.15. Conséquences sur le MVP
La doctrine cognitive doit être intégrée dès la conception, mais son implémentation peut être progressive.
Dans le MVP initial
Le système devra au minimum :
- enregistrer les observations importantes d’un workflow ;
- distinguer les données opérationnelles des connaissances générales ;
- permettre la création manuelle ou semi-automatique d’une première théorie ;
- interroger cette théorie avant un nouveau vœu ;
- afficher la théorie mobilisée ;
- enregistrer une contradiction ;
- conserver un modèle de workflow réutilisable ;
- appliquer une purge contrôlée des données opérationnelles à la clôture.
Dans les versions ultérieures
- induction automatique plus avancée ;
- graphe de relations entre théories ;
- moteur d’arbitrage ;
- révision automatique sous supervision ;
- gestion de la confiance ;
- détection avancée des contradictions ;
- mémoire théorique multi-domaines ;
- comparaison de modèles et de trajectoires.
3.16. Formulation synthétique de la doctrine
QUENTUM ORCHESTRATOR est conçu comme un système d’intelligence opérationnelle à mémoire sélective.
Il ne réentraîne pas nécessairement son modèle pour apprendre de chaque vœu. Il construit une mémoire de théories générales, interroge cette mémoire avant chaque nouvelle intention, confronte les observations aux connaissances existantes et révise ses théories lorsque l’expérience les confirme, les nuance ou les contredit.
À la clôture d’un vœu, les données opérationnelles sont purgées selon les règles de conservation définies. Les modèles et connaissances générales réutilisables peuvent être conservés, à condition d’être dépersonnalisés et de ne pas permettre la reconstitution du dossier d’origine.
Le système conserve ainsi l’expérience sans conserver indéfiniment les affaires.
4. Principes fonctionnels fondateurs
1. Le vœu comme unité de travail
Toute action significative commence par une intention exprimée par un utilisateur autorisé.
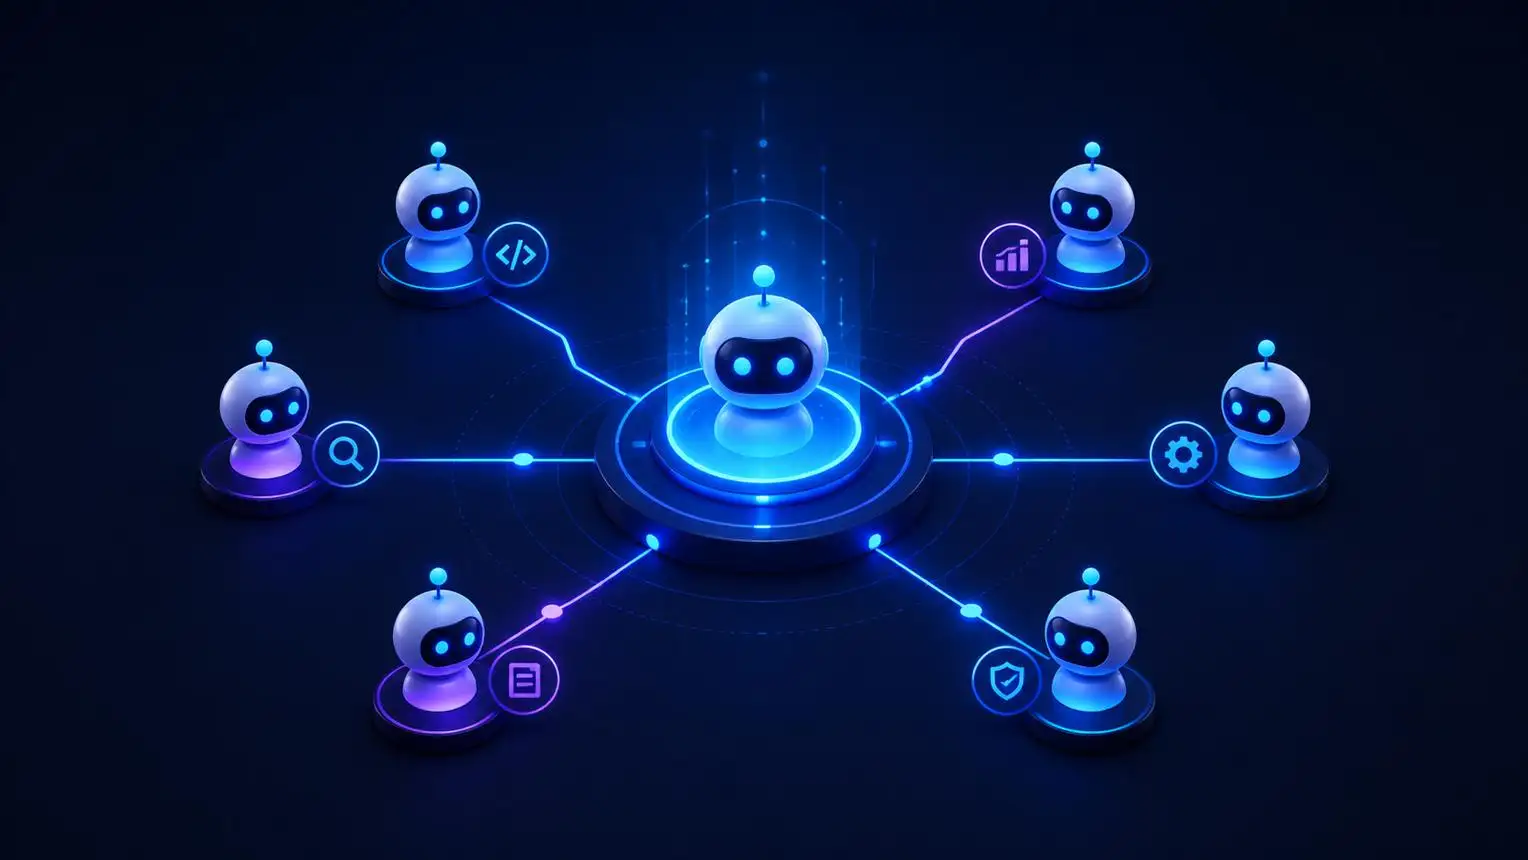
2. L’agent comme unité d’exécution
Chaque agent possède un rôle, des compétences, des outils, une mémoire et un périmètre d’autorité.
3. Le workflow comme trajectoire de réalisation
Le système transforme le vœu en une succession d’actions, de dépendances, de validations et de résultats.
4. La gouvernance comme condition de confiance
Les permissions, les budgets, les validations, les traces et les responsabilités doivent être indépendants des seules décisions du LLM.
5. La mémoire théorique comme capital cognitif
Le système ne doit pas seulement exécuter des vœux. Il doit pouvoir tirer de leur expérience des connaissances générales réutilisables.
Ces connaissances sont conservées dans une mémoire théorique structurée, distincte des données opérationnelles des vœux.
La mémoire théorique peut être consultée avant chaque nouveau vœu afin d’anticiper les frictions, d’ajuster les estimations et d’améliorer la trajectoire proposée.
Elle doit pouvoir être révisée lorsque de nouvelles observations la confirment, la nuancent ou la contredisent.
6. La mémoire opérationnelle comme mémoire temporaire
Les données propres à un vœu sont conservées pendant son exécution afin de permettre son orchestration.
À la clôture du vœu, elles sont soumises à une purge automatique conformément aux règles de conservation définies.
Les modèles et connaissances générales réutilisables peuvent être conservés après dépersonnalisation et validation de leur pertinence.
5. Périmètre fonctionnel général
Le système est organisé autour de huit blocs fonctionnels.
01
Interface de vœux
Expression des intentions par texte, puis par voix dans une évolution ultérieure.
02
Compréhension et planification
Interprétation du vœu, clarification, décomposition et proposition de trajectoire. Avant la finalisation d’un plan, le système peut interroger les théories générales pertinentes afin d’identifier les contraintes, les frictions prévisibles, les dépendances et les modèles de réalisation applicables.
03
Registre et orchestration des agents
Sélection, création, spécialisation et coordination des agents.
04
Moteur de workflows
Exécution durable, dépendances, validations, reprises et suivi.
05
Dashboard et conversation
Deux interfaces d’une même source de vérité opérationnelle.
06
GED contextuelle
Classement, rattachement, recherche et présentation des documents au bon moment. Les documents associés à un vœu sont conservés pendant son cycle de vie opérationnel et soumis à la politique de purge à sa clôture. Les modèles documentaires réutilisables peuvent être conservés sous une forme dépersonnalisée.
07
Budget et trajectoire d’autonomie
Suivi des enveloppes, dépendances financières et indicateurs d’autonomie.
08
Sécurité, gouvernance et observabilité
Isolation, permissions, audit, traçabilité et supervision.
5. Utilisateurs et rôles
5.1. Le chef d’entreprise / PDG
Il constitue l’utilisateur principal du système.
Responsabilités fonctionnelles
-
exprimer des vœux ;
-
consulter les plans proposés ;
-
valider, modifier ou refuser les étapes soumises ;
-
définir les orientations et priorités ;
-
consulter les résultats ;
-
autoriser certaines actions sensibles ;
-
gérer les agents et leurs périmètres ;
-
consulter les budgets et les trajectoires d’autonomie ;
-
accéder à son espace personnel confidentiel.
-
consulter les théories générales mobilisées dans la planification ;
-
consulter les propositions de révision de théories lorsque celles-ci affectent les décisions importantes ;
-
définir ou valider les règles de conservation des données et des modèles.
Principe
Le PDG exprime, oriente, arbitre et valide. Le système prépare et orchestre.
5.2. Les salariés et collaborateurs
Les collaborateurs interviennent dans les workflows qui leur sont attribués.
Ils peuvent :
-
recevoir une feuille de route ;
-
consulter les actions qui leur sont confiées ;
-
valider ou signaler une étape ;
-
ajouter un commentaire ;
-
joindre un document ;
-
demander une clarification ;
-
exécuter une action autorisée ;
-
utiliser des messages préremplis avec contexte.
Ils ne sont pas nécessairement chargés de créer eux-mêmes les tâches opérationnelles.
Les collaborateurs interviennent principalement aux points de validation, de confirmation, de commentaire et de transmission d’informations nécessaires au workflow.
Ils ne sont pas chargés de concevoir eux-mêmes les tâches ni de piloter la décomposition du travail.
Lorsqu’une action humaine est nécessaire, elle leur est présentée sous la forme d’une feuille de route contextualisée, dans une application mobile légère distincte du dashboard de pilotage.
Les actions opérationnelles qu’ils peuvent exécuter sont limitées aux autorisations qui leur sont explicitement attribuées.
L’application mobile des collaborateurs n’a pas vocation à reproduire le dashboard. Elle constitue une interface légère d’intervention humaine, principalement destinée aux validations, commentaires, réponses, pièces jointes et actions contextualisées.
5.3. Les administrateurs
Ils assurent la configuration et la gouvernance du système.
Ils peuvent :
-
gérer les utilisateurs ;
-
définir les rôles et permissions ;
-
configurer les agents ;
-
gérer les outils et intégrations ;
-
administrer les espaces de travail ;
-
superviser les workflows ;
-
consulter les journaux autorisés ;
-
gérer les paramètres de sécurité.
L’administrateur ne doit pas automatiquement disposer d’un accès au contenu de l’agent secret personnel.
5.4. Les agents IA
Les agents sont des composants logiciels spécialisés.
Ils ne sont pas des utilisateurs humains, mais des unités d’exécution dotées d’un rôle, de compétences et d’un périmètre d’autorité.
6. Concepts fondamentaux
6.1. Le vœu
Définition
Un vœu est une intention formulée par un utilisateur autorisé, exprimant un résultat souhaité.
Exemples :
-
« Je veux préparer un NDA avec ce partenaire. »
-
« Je veux ouvrir une nouvelle activité agricole. »
-
« Je veux identifier les financements disponibles pour ce projet. »
-
« Je veux organiser une réunion avec les personnes concernées. »
-
« Je veux préparer le lancement commercial de ce produit. »
Un vœu contient notamment
-
son auteur ;
-
son contenu initial ;
-
son contexte ;
-
sa date de création ;
-
son niveau de priorité ;
-
son statut ;
-
son objectif interprété ;
-
son plan d’action ;
-
ses agents mobilisés ;
-
ses documents associés ;
-
ses événements ;
-
ses validations ;
-
ses résultats.
Les éléments opérationnels du vœu sont soumis à une durée de conservation limitée au cycle de vie du vœu, sous réserve des obligations légales et des règles de conservation définies.
Les connaissances générales et modèles réutilisables éventuellement induits de ce vœu ne font pas partie de sa mémoire opérationnelle.
Cycle de vie indicatif
Brouillon
↓
Soumis
↓
Compréhension
↓
Clarification éventuelle
↓
Plan proposé
↓
Validé
↓
En cours
↓
En attente de décision / action
↓
Réalisé
↓
Clôture
↓
Extraction éventuelle des modèles et théories autorisés
↓
Purge des données opérationnelles
↓
Clôturé
Un vœu peut également être :
-
suspendu ;
-
refusé ;
-
annulé ;
-
réouvert ;
-
réorienté.
6.2. L’agent
Définition
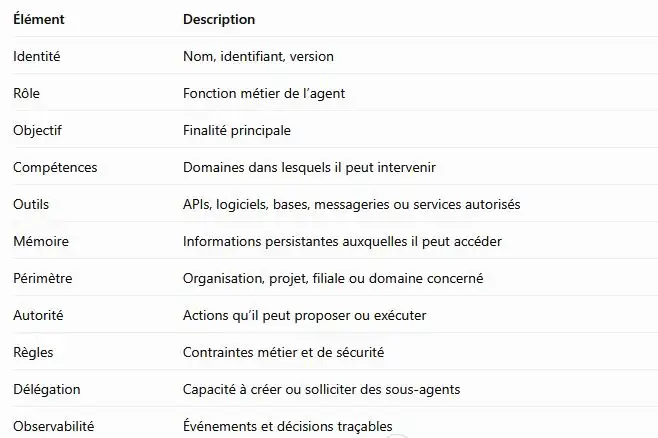
Un agent est une unité logicielle spécialisée, capable d’interpréter des objectifs, d’utiliser des outils autorisés, de produire des résultats et, dans certaines limites, de déléguer des actions.
Modèle canonique d’un agent
Types d’agents envisagés
-
Agent orchestrateur ;
-
Agents métiers ;
-
Agents spécialisés ;
-
Agents de recherche ;
-
Agents documentaires ;
-
Agents de communication ;
-
Agents de contrôle ;
-
Agent personnel secret du PDG.
La mémoire d’un agent doit être distinguée de la mémoire opérationnelle d’un vœu.
Un agent peut disposer :
-
d’une mémoire de fonctionnement ;
-
d’une mémoire théorique ou métier ;
-
d’une mémoire opérationnelle temporaire liée aux vœux qui lui sont confiés.
Ces catégories sont soumises à des règles de conservation, d’accès et de purge distinctes.
6.3. Le workflow
Un workflow est une trajectoire d’exécution composée d’étapes, de dépendances, de décisions et de résultats.
Il permet de répondre à la question :
Comment le système transforme-t-il un vœu en résultat ?
Exemple
Vœu : Préparer un NDA
↓
Identifier le partenaire
↓
Récupérer les informations nécessaires
↓
Préparer le projet de NDA
↓
Soumettre au PDG
↓
Validation
↓
Envoyer au partenaire
↓
Suivre le retour
↓ Archiver le document
6.4. L’événement
Un événement représente un fait significatif survenu dans le système.
Exemples :
-
WISH_CREATED
-
WISH_INTERPRETED
-
PLAN_PROPOSED
-
AGENT_ASSIGNED
-
TASK_CREATED
-
APPROVAL_REQUESTED
-
APPROVAL_GRANTED
-
APPROVAL_REJECTED
-
DOCUMENT_ATTACHED
-
BUDGET_UPDATED
-
ALERT_TRIGGERED
-
WORKFLOW_COMPLETED
Les événements doivent permettre de suivre et de diagnostiquer l’exécution d’un vœu pendant son cycle de vie.
À la clôture, les événements contenant des données opérationnelles ou confidentielles sont soumis à la purge, sauf conservation strictement nécessaire à la sécurité, aux obligations légales ou à l’audit autorisé.
Les événements relatifs aux décisions de gouvernance, aux révisions de théories et aux modèles réutilisables peuvent être conservés sous une forme appropriée.
6.5. La validation humaine
Une validation humaine est une décision formelle permettant de débloquer une étape du workflow.
Elle peut être requise pour :
-
l’engagement d’une dépense ;
-
l’envoi d’un contrat ;
-
la transmission d’un document confidentiel ;
-
la création d’un engagement juridique ;
-
la modification d’un budget ;
-
l’exécution d’une action sensible ;
-
la clôture d’un workflow important.
Statuts
-
En attente ;
-
Validée ;
-
Refusée ;
-
Expirée ;
-
Annulée.
6.6. La mémoire du système
La mémoire du système doit être distinguée en plusieurs catégories :
-
Mémoire opérationnelle temporaire ;
-
Mémoire théorique persistante ;
-
Mémoire des modèles réutilisables ;
-
Mémoire de fonctionnement des agents ;
-
Mémoire secrète isolée du PDG ;
-
Règles de séparation ;
-
Règles de conservation et de purge ;
-
Principe de non-réentraînement du modèle.
Le LLM ne doit pas constituer la source de vérité de ces mémoires.
7. Parcours fonctionnel principal
7.1. Parcours nominal
1
Expression du vœu
Le PDG formule son intention par écrit.
2
Compréhension
Le système identifie l’objectif, le contexte et les informations manquantes.
3
Proposition de plan
L’orchestrateur génère une trajectoire d’actions et identifie les agents concernés.
4
Validation
Le PDG accepte, modifie ou refuse le plan.
5
Exécution orchestrée
Les agents réalisent les étapes autorisées et sollicitent les décisions nécessaires.
6
Résultat, clôture et capitalisation
Le résultat est présenté à l’utilisateur et enregistré dans l’état opérationnel du vœu.
À la clôture, le système peut analyser l’expérience du workflow afin de proposer des théories générales ou des modèles réutilisables.
Après extraction et validation des éléments autorisés, les données opérationnelles du vœu sont purgées conformément à la politique de conservation définie.
7
Révision cognitive éventuelle
Les observations du vœu peuvent confirmer, nuancer ou contredire des théories existantes.
Le système peut proposer une révision de ces théories selon les règles d’arbitrage définies.
8. Fonctionnalités détaillées
8.1. Module A — Interface de vœux
Objectif
Permettre à l’utilisateur d’exprimer une intention sans devoir connaître la structure interne du workflow.
Fonctionnalités
-
saisie d’un vœu en langage naturel ;
-
possibilité de joindre des documents ;
-
possibilité de préciser un contexte ;
-
possibilité d’indiquer une priorité ;
-
possibilité de consulter les vœux précédents ;
-
possibilité de reprendre un vœu en cours ;
-
possibilité de reformuler ou compléter une intention ;
-
affichage du statut du vœu.
Évolution prévue
-
saisie vocale ;
-
transcription ;
-
conversation continue ;
-
suggestions de vœux ;
-
modèles de vœux récurrents.
8.2. Module B — Compréhension et planification
Objectif
Transformer une formulation naturelle en une représentation structurée exploitable par le système.
Fonctionnalités
-
analyse de l’intention ;
-
identification de l’objectif ;
-
extraction des contraintes ;
-
identification des acteurs concernés ;
-
identification des documents nécessaires ;
-
détection des informations manquantes ;
-
demande de clarification ;
-
proposition d’un plan ;
-
estimation indicative des ressources et délais ;
-
identification des points de validation.
-
interrogation de la mémoire théorique ;
-
identification des théories pertinentes ;
-
détection des frictions prévisibles ;
-
ajustement des estimations à partir des théories ;
-
identification des contradictions éventuelles ;
-
justification des théories mobilisées ;
-
signalement des théories contestées ou de faible confiance.
Le système doit distinguer les données réelles du vœu, les théories générales mobilisées et les hypothèses produites par le modèle d’IA.
Exemple
Vœu :
« Je veux envoyer un NDA à notre nouveau partenaire. »
Le système peut identifier :
-
objectif : préparer et transmettre un NDA ;
-
parties concernées : entreprise + partenaire ;
-
agent principal : agent juridique ;
-
documents nécessaires : identité du partenaire, informations de l’entreprise ;
-
validation requise : approbation du projet avant envoi ;
-
résultat attendu : NDA envoyé et archivé.
Règle importante
Le système doit pouvoir demander une clarification plutôt que d’inventer une information manquante.
8.3. Module C — Registre et orchestration des agents
Objectif
Permettre au système de connaître les agents disponibles, leurs compétences et leurs périmètres d’intervention.
Fonctionnalités
-
registre des agents ;
-
recherche d’agents par compétence ;
-
sélection automatique d’un agent ;
-
affectation d’un agent à un vœu ;
-
création d’un agent à partir d’un modèle ;
-
configuration des compétences ;
-
configuration des outils ;
-
configuration de la mémoire ;
-
définition des permissions ;
-
versionnement des agents ;
-
activation ou désactivation ;
-
suivi de la performance opérationnelle.
Création d’un agent à la demande
Si aucun agent existant ne correspond au vœu, le système doit pouvoir :
-
identifier le domaine concerné ;
-
proposer la création d’un agent ;
-
demander les paramètres nécessaires ;
-
créer une configuration d’agent ;
-
soumettre cette création à validation si nécessaire ;
-
enregistrer l’agent dans le registre ;
-
le rendre disponible pour les vœux futurs autorisés.
Principe
La création d’un agent doit être une opération gouvernée, versionnée et traçable.
8.4. Module D — Architecture récursive des agents
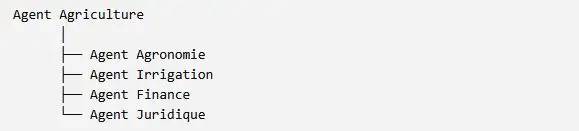
Objectif
Permettre à un agent métier de solliciter des agents spécialisés lorsque la complexité du vœu le nécessite.
Fonctionnalités
-
création de sous-agents ;
-
définition des compétences du sous-agent ;
-
délégation d’une sous-mission ;
-
retour de résultat à l’agent parent ;
-
suivi de la chaîne de délégation ;
-
limitation du nombre de niveaux ;
-
limitation des budgets et outils ;
-
arrêt d’une délégation ;
-
supervision des agents descendants.
Règle de gouvernance
Chaque agent doit disposer d’un périmètre d’autorité explicite.
La récursivité ne doit pas permettre une délégation illimitée ou incontrôlée.
8.5. Module E — Moteur de workflows
Objectif
Orchestrer l’exécution des étapes jusqu’à la réalisation du vœu.
Fonctionnalités
-
création d’un workflow à partir d’un plan ;
-
gestion des étapes ;
-
gestion des dépendances ;
-
exécution séquentielle ou parallèle ;
-
gestion des délais ;
-
gestion des attentes ;
-
reprise après interruption ;
-
gestion des erreurs ;
-
relance d’une étape ;
-
suspension et reprise ;
-
validation humaine ;
-
clôture du workflow ;
-
historisation des changements.
Exemple d’états d’une étape
À faire
↓
En cours
↓
En attente
↓
Soumise à validation
↓
Validée
↓
Terminée
8.6. Module F — Dashboard et conversation unifiés
Objectif
Permettre à l’utilisateur d’interagir avec le système par conversation tout en conservant une représentation structurée de l’activité.
Principe
Le chat et le dashboard sont deux façades d’une même source de vérité.
Fonctionnalités du dashboard
-
vue globale des vœux ;
-
vœux en cours ;
-
vœux nécessitant une validation ;
-
tâches et feuilles de route ;
-
alertes ;
-
budgets ;
-
agents actifs ;
-
documents associés ;
-
historique ;
-
indicateurs de réalisation.
Fonctionnalités conversationnelles
-
créer un vœu ;
-
demander l’état d’un vœu ;
-
demander une explication ;
-
valider une étape ;
-
modifier une instruction ;
-
consulter un document ;
-
demander une synthèse ;
-
demander une nouvelle action ;
-
interroger les résultats.
Exemple
Utilisateur :
« Où en est le NDA avec notre partenaire ? »
Système :
« Le projet a été préparé. Il est en attente de votre validation avant envoi. Le document est disponible dans le dossier du vœu. »
8.7. Module G — Validation humaine et points de décision
Objectif
Garantir que les décisions importantes restent soumises à l’autorité humaine.
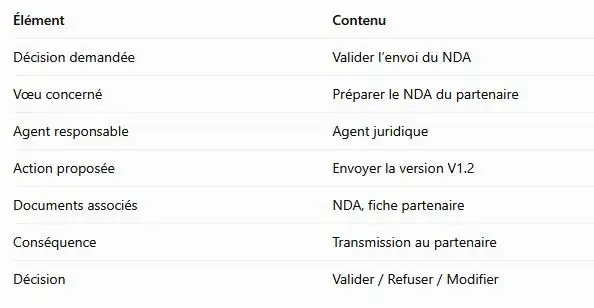
Fonctionnalités
-
création d’une demande de validation ;
-
présentation du contexte ;
-
présentation de l’action proposée ;
-
présentation des documents associés ;
-
présentation des conséquences connues ;
-
validation ;
-
refus ;
-
demande de modification ;
-
commentaire ;
-
délégation de validation selon les règles ;
-
historisation de la décision.
Exemple de fiche de validation
8.8. Module H — Communication et intégrations
Objectif
Permettre aux agents d’utiliser des canaux de communication autorisés dans le cadre des workflows.
Fonctionnalités envisagées
-
préparation d’un e-mail ;
-
préparation d’un message WhatsApp ;
-
génération d’un contexte prérempli ;
-
demande de validation avant envoi ;
-
envoi via une intégration autorisée ;
-
suivi du statut ;
-
conservation de la trace ;
-
rattachement au vœu.
Principe de sécurité
Un agent ne doit pas pouvoir envoyer librement des communications sensibles sans respecter les règles d’autorisation définies.
8.9. Module I — GED contextuelle
Objectif
Faire du document une composante active du workflow, et non un fichier simplement stocké.
Fonctionnalités
-
import de documents ;
-
import de scans et photos ;
-
reconnaissance de contenu ;
-
extraction de métadonnées ;
-
classement automatique ;
-
rattachement à un vœu ;
-
rattachement à un agent ;
-
rattachement à une organisation ou un projet ;
-
gestion des versions ;
-
recherche sémantique ;
-
consultation contextuelle ;
-
contrôle des accès ;
- conservation temporaire pendant le cycle de vie du vœu ;
- extraction éventuelle de modèles documentaires réutilisables ;
- purge automatique à la clôture ;
- conservation exceptionnelle selon les obligations légales ou les règles validées.
La GED contextuelle ne constitue pas une archive permanente des affaires. Elle constitue un espace documentaire opérationnel lié au workflow, soumis à une politique de conservation et de purge.
Exemple
Un contrat reçu par e-mail ou importé sous forme de scan peut être :
-
identifié comme contrat ;
-
rattaché au bon partenaire ;
-
associé au vœu concerné ;
-
présenté à l’agent juridique ;
-
proposé au PDG au moment de la validation.
Règle
Le classement automatique ne doit pas empêcher la correction humaine ni la traçabilité des modifications.
8.10. Module J — Budget et trajectoire d’autonomie
Objectif
Permettre au dirigeant de suivre les ressources financières nécessaires au fonctionnement d’une filiale, d’un projet ou d’une activité.
Concept
Le budget est envisagé non seulement comme une enveloppe comptable, mais également comme un indicateur de dépendance et de trajectoire vers l’autonomie.
Fonctionnalités
-
définition d’une enveloppe ;
-
suivi des dépenses ;
-
suivi des ressources ;
-
suivi des écarts ;
-
suivi des engagements ;
-
projection de trajectoire ;
-
alertes de dérive ;
-
indicateurs d’autonomie ;
-
consultation par filiale ou projet ;
-
validation des engagements sensibles.
Précision fonctionnelle
Le système devra distinguer :
-
les données financières réelles ;
-
les projections ;
-
les hypothèses ;
-
les objectifs d’autonomie ;
-
les alertes générées par l’IA.
L’IA peut détecter une dérive ou proposer une trajectoire, mais elle ne doit pas présenter une projection comme un résultat comptable établi.
8.11. Module K — Agent personnel secret du PDG
Objectif
Fournir au PDG un espace personnel d’IA dont les données et les traces sont séparées du système partagé.
Principes
-
espace distinct ;
-
mémoire distincte ;
-
chiffrement dédié ;
-
accès limité au propriétaire autorisé ;
-
règles d’administration spécifiques ;
-
séparation des sauvegardes ou des clés selon le niveau de confidentialité requis ;
-
absence d’accès par les agents partagés ;
-
absence d’accès par les collaborateurs ;
-
absence de consultation par défaut des journaux de contenu.
Point essentiel
Le terme « secret » doit être défini précisément dans la spécification de sécurité.
L’isolation devra être évaluée sur plusieurs dimensions :
-
données ;
-
mémoire ;
-
clés ;
-
réseau ;
-
outils ;
-
sauvegardes ;
-
journaux ;
-
administration ;
-
modèles externes.
Limite fonctionnelle
L’agent secret ne doit pas être présenté comme une garantie absolue de confidentialité avant validation de son architecture de sécurité.
La mémoire de l’agent secret doit être séparée de la mémoire théorique partagée du système, sauf transfert explicite et autorisé d’une connaissance dépersonnalisée.
Les données de l’agent secret ne doivent pas être utilisées pour alimenter automatiquement la mémoire théorique partagée.
8.12. Module L — Observabilité et audit
Objectif
Permettre de comprendre, diagnostiquer et contrôler le fonctionnement du système.
Fonctionnalités
-
journal des événements ;
-
journal des décisions ;
-
journal des appels d’outils ;
-
journal des validations ;
-
historique des versions de plans ;
-
historique des versions d’agents ;
-
suivi des erreurs ;
-
suivi des délais ;
-
suivi des coûts ;
-
suivi des actions sensibles ;
-
recherche dans les événements ;
-
export d’audit selon les autorisations.
-
journal des théories mobilisées ;
-
justification de la théorie utilisée ;
-
journal des contradictions détectées ;
-
historique des révisions théoriques ;
-
justification des changements de statut d’une théorie ;
-
journal de la purge ;
-
preuve technique de l’exécution de la purge ;
-
distinction entre logs opérationnels et logs de sécurité ;
-
règles de rétention différenciées.
Questions auxquelles le système doit pouvoir répondre
-
Pourquoi cet agent a-t-il été choisi ?
-
Pourquoi cette étape a-t-elle été créée ?
-
Pourquoi cette alerte a-t-elle été remontée ?
-
Quelle version du plan a été utilisée ?
-
Quelle validation a débloqué l’étape ?
-
Quel outil a été appelé ?
-
Quel résultat a été produit, et quelles données doivent être conservées ou purgées après la clôture du vœu ?
-
Qui a autorisé l’action ?
L’observabilité doit permettre de comprendre et de diagnostiquer le fonctionnement du système sans imposer la conservation indéfinie des données opérationnelles des vœux.
9. Règles de fonctionnement
9.1. Le système ne doit pas inventer l’état métier
Les informations suivantes doivent provenir de la base de données métier :
-
statut d’un vœu ;
-
statut d’une tâche ;
-
identité d’un agent ;
-
budget ;
-
permission ;
-
validation ;
-
document officiel ;
-
historique ;
-
résultat enregistré.
Le LLM peut proposer une interprétation, mais l’état réel du système doit être déterminé par les données persistées.
La mémoire théorique ne constitue pas une source de vérité sur l’état actuel d’un vœu. Elle constitue une source de connaissances générales utiles à la planification et au raisonnement.
Les données réelles du vœu restent déterminées par les données métier persistées pendant son cycle de vie.
9.2. Toute action sensible doit être autorisée
Les actions suivantes peuvent nécessiter une validation explicite :
-
envoi de contrat ;
-
engagement financier ;
-
suppression de document ;
-
modification de permission ;
-
transmission de données confidentielles ;
-
création d’un agent disposant de nouveaux pouvoirs ;
-
exécution d’une action externe irréversible.
9.3. Toute modification importante doit être traçable
Le système doit conserver :
-
l’état avant modification ;
-
l’état après modification ;
-
l’auteur ou l’agent à l’origine du changement ;
-
la date ;
-
le motif ou le contexte ;
-
la validation éventuelle.
9.4. Toute délégation doit être bornée
Un agent ne peut déléguer que dans les limites :
-
de son rôle ;
-
de ses compétences ;
-
de son budget ;
-
de ses outils ;
-
de ses permissions ;
-
de son périmètre organisationnel ;
-
des règles de sécurité.
9.5. Les données opérationnelles sont temporaires
Les données propres à un vœu sont conservées pendant son exécution.
À la clôture, elles sont soumises à une purge automatique conformément à la politique de conservation définie.Les modèles et théories réutilisables peuvent être conservés sous une forme dépersonnalisée et autorisée.
9.6. La mémoire théorique est distincte du réentraînement
Le système ne doit pas dépendre du réentraînement courant du modèle d’IA pour apprendre de chaque vœu.
L’apprentissage courant repose sur l’induction, l’enregistrement, la consultation et la révision de théories générales structurées.
9.7. Toute révision théorique doit être traçable
Toute modification significative d’une théorie doit pouvoir être justifiée par les observations, les contradictions ou les nouvelles connaissances qui l’ont motivée.
Une théorie ne doit pas être silencieusement remplacée.
10. Périmètre du MVP
10.1. Objectif du MVP
Le MVP doit démontrer qu’un vœu professionnel peut être transformé en un workflow fonctionnel, avec intervention humaine aux points de décision.
Principe
Un seul vœu de bout en bout, réalisé correctement, vaut mieux qu’une plateforme universelle inachevée.
10.2. Cas d’usage pilote proposé
Préparer, faire valider et envoyer un NDA à un partenaire
Parcours
Le PDG formule : « Prépare un NDA pour notre nouveau partenaire. »
↓
L’IA identifie les informations nécessaires
↓
Le système propose un plan
↓
Le PDG valide
↓
L’agent juridique prépare le NDA
↓
Le système présente le document
↓
Le PDG valide l’envoi
↓
Le message est préparé ou envoyé via intégration autorisée
↓
Le document et la trace sont archivés
10.3. Fonctionnalités incluses dans le MVP
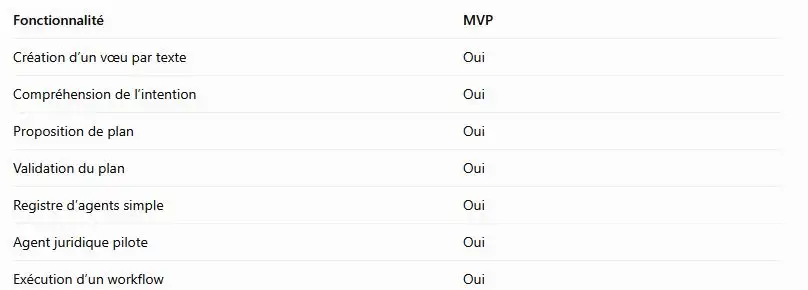
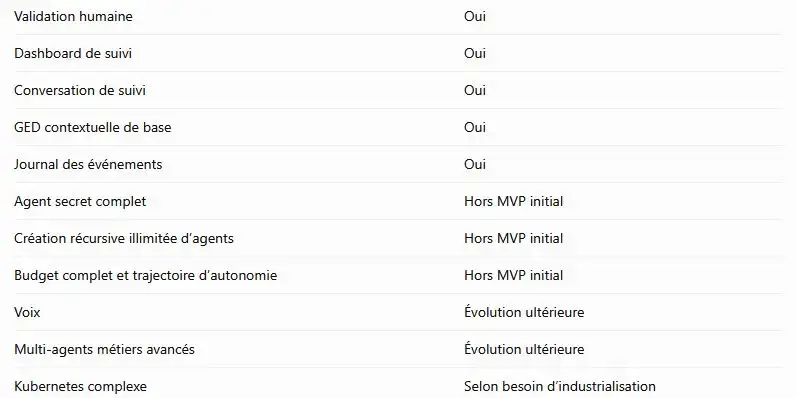
10.4. Critères de réussite du MVP
Le MVP sera considéré comme fonctionnel lorsque le système permettra de :
-
recevoir un vœu ;
-
produire une interprétation exploitable ;
-
proposer un plan ;
-
demander une validation ;
-
exécuter les étapes autorisées ;
-
solliciter une validation au bon moment ;
-
produire un résultat ;
-
conserver les documents pendant le cycle de vie du vœu ;
-
afficher l’état réel du workflow ;
-
permettre le suivi et le diagnostic de son exécution ;
-
proposer, lorsque les conditions sont réunies, une première théorie générale ou un modèle réutilisable ;
-
purger les données opérationnelles à la clôture du vœu selon les règles définies ;
-
conserver uniquement les modèles et connaissances générales autorisés ;
-
démontrer la séparation entre mémoire opérationnelle et mémoire théorique.
10.5. Périmètre cognitif minimal du MVP
Le MVP devra démontrer le fonctionnement d’une mémoire théorique simple, structurée et révisable.
Il devra notamment permettre :
d’enregistrer une première théorie générale ;
de consulter cette théorie avant un nouveau vœu ;
d’afficher la théorie mobilisée ;
d’enregistrer une observation contradictoire ;
de proposer une révision simple ;
de conserver un modèle de workflow réutilisable ;
de purger les données opérationnelles à la clôture.
Il ne faut pas exiger dès le MVP un moteur complet d’arbitrage scientifique multi-domaines.
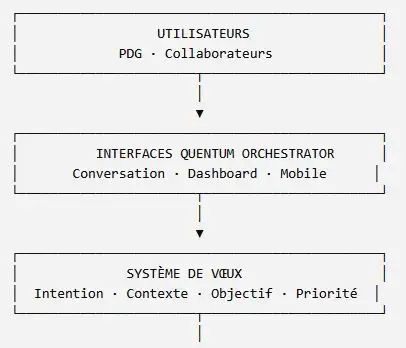
11. Architecture fonctionnelle cible
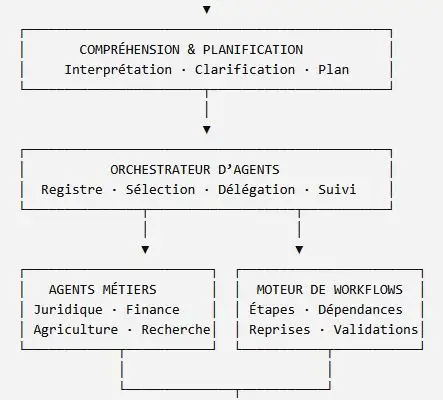
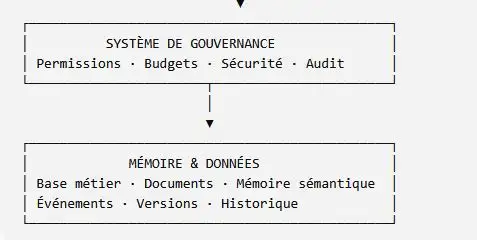
12. Orientations techniques initiales
Cette section ne constitue pas encore une décision définitive de stack. Elle présente les orientations à étudier.
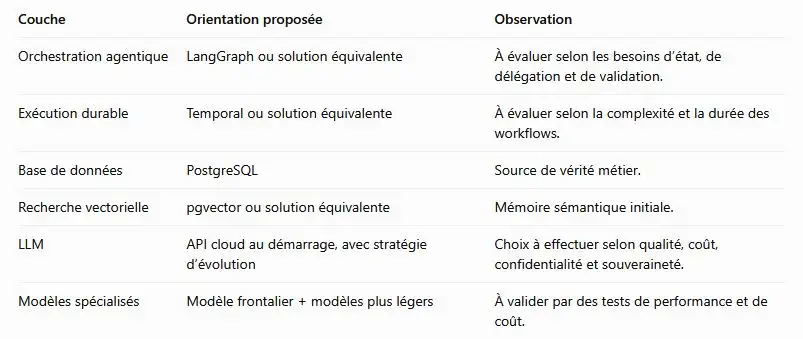
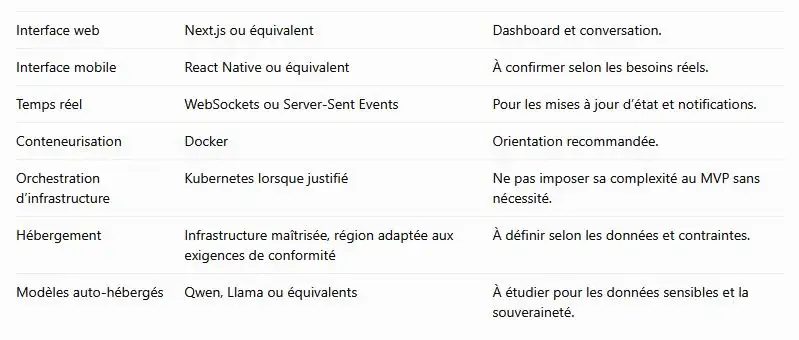
Orientation de principe
Le système doit être conçu pour que le LLM soit remplaçable, que la mémoire métier reste maîtrisée et que les workflows puissent survivre aux interruptions.
13. Exigences non fonctionnelles
13.1. Fiabilité
-
reprise après interruption ;
-
persistance de l’état ;
-
gestion des erreurs ;
-
prévention des doublons ;
-
idempotence des actions lorsque nécessaire ;
-
conservation des événements.
13.2. Sécurité
-
authentification ;
-
autorisation par rôle et périmètre ;
-
chiffrement des données sensibles ;
-
gestion des secrets ;
-
séparation des espaces ;
-
isolation de l’agent secret ;
-
contrôle des outils ;
-
journalisation des actions sensibles.
13.3. Confidentialité
-
minimisation des données transmises aux modèles ;
-
distinction entre données partagées et données personnelles ;
-
politique de conservation ;
-
contrôle des exports ;
-
maîtrise des intégrations externes ;
-
traçabilité des accès.
13.4. Maintenabilité
-
architecture modulaire ;
-
composants versionnés ;
-
séparation du métier et du LLM ;
-
interfaces documentées ;
-
tests automatisés ;
-
possibilité de remplacer un agent ou un modèle.
13.5. Observabilité
-
logs structurés ;
-
métriques ;
-
traces de workflows ;
-
suivi des coûts ;
-
suivi des erreurs ;
-
suivi des décisions ;
-
alertes opérationnelles.
13.6. Évolutivité
-
ajout d’agents sans réécriture du cœur ;
-
ajout de nouveaux métiers ;
-
ajout de nouveaux outils ;
-
ajout de nouveaux canaux ;
-
ajout de nouvelles applications QuentumSpace ;
-
possibilité de distribuer certains composants.
14. Questions à trancher avant la spécification technique
Plusieurs éléments de la commande doivent être précisés avec le commanditaire.
Sur le métier
-
Le système est-il destiné à une seule entreprise ou à plusieurs organisations ?
-
Le PDG peut-il gérer plusieurs filiales depuis le même espace ?
-
Les agents sont-ils partagés entre filiales ou isolés par organisation ?
-
Quels types de décisions doivent obligatoirement être validés ?
-
Quel niveau d’autonomie est attendu pour les agents ?
-
Quels canaux de communication doivent être intégrés en premier ?
Sur les agents
-
Qu’entend-on exactement par « créer un agent » ?
-
Qui peut créer un agent ?
-
Qui valide sa mise en service ?
-
Un agent peut-il modifier ses propres compétences ?
-
Un agent peut-il créer un sous-agent sans validation ?
-
Quelle profondeur maximale de délégation est acceptable ?
Sur la sécurité
-
Quel niveau de confidentialité est attendu pour l’agent secret ?
-
Les administrateurs techniques peuvent-ils accéder aux données chiffrées ?
-
Les données peuvent-elles être transmises à des LLM cloud ?
-
Quelles données doivent impérativement rester sur une infrastructure maîtrisée ?
-
Quelle politique de conservation et de suppression est requise ?
Sur le budget
-
Le budget concerne-t-il les filiales, les projets, les agents ou les trois ?
-
Quelles données alimentent la trajectoire d’autonomie ?
-
Quels indicateurs permettent de déclarer une activité autonome ?
-
Le système doit-il être connecté à une comptabilité existante ?
Sur le MVP
-
Le NDA est-il bien le premier workflow à réaliser ?
-
Quel type de NDA doit être utilisé ?
-
Quelle intégration d’envoi est souhaitée ?
-
Quels utilisateurs participeront au pilote ?
-
Quelles données et documents seront disponibles pour les tests ?
15. Feuille de route proposée
Phase 1
Cadrage et conception
Validation du paradigme, des rôles, du modèle de vœu, du modèle d’agent et du périmètre MVP.
Phase 2
Architecture fonctionnelle et technique
Définition des composants, des données, des workflows, des interfaces et des exigences de sécurité.
Phase 3
MVP — Workflow NDA
Réalisation du premier parcours de bout en bout.
Phase 4
Tests et validation
Tests fonctionnels, sécurité, fiabilité, traçabilité et expérience utilisateur.
Phase 5
Extension du modèle
Ajout d’agents métiers, de nouveaux workflows, de la voix, des budgets et des fonctions avancées.
16. Livrables attendus
Livrable 1 — Document de cadrage fonctionnel
Le présent document, après validation et enrichissement.
Livrable 2 — Spécification fonctionnelle détaillée
Description détaillée des écrans, parcours, règles, états, interactions et cas d’erreur.
Livrable 3 — Modèle canonique d’agent
Définition de la structure, des compétences, des outils, de la mémoire, des permissions et de la délégation.
Livrable 4 — Architecture technique
Description des composants, interfaces, données, workflows, sécurité et déploiement.
Livrable 5 — Prototype / MVP
Réalisation du workflow pilote de bout en bout.
Livrable 6 — Dossier de tests et de validation
Tests fonctionnels, techniques, sécurité, observabilité et critères d’acceptation.
Conclusion du cadrage
QUENTUM ORCHESTRATOR est envisagé comme une brique d’orchestration intelligente transversale, destinée à transformer les intentions professionnelles en trajectoires d’action coordonnées.
Sa spécificité repose sur plusieurs principes :
-
le vœu comme unité de travail ;
-
l’agent comme unité d’exécution ;
-
le workflow comme trajectoire de réalisation ;
-
la validation humaine comme mécanisme de gouvernance ;
-
la mémoire métier comme source de vérité ;
-
la GED contextuelle comme mémoire documentaire active ;
-
l’observabilité comme condition de confiance ;
-
l’isolation comme exigence de sécurité pour les espaces sensibles.
Le projet doit être développé selon une logique progressive :
Un noyau d’orchestration maîtrisé, un workflow pilote démontré, puis une généralisation méthodique du modèle.
Cette approche permettra à QuentumSpace de construire non seulement une application de gestion intelligente, mais potentiellement une infrastructure logicielle capable d’orchestrer des capacités d’action numérique dans de nombreux domaines métier.
Validation proposée
Le présent document pourra être soumis Commanditaire pour :
-
validation de la vision ;
-
confirmation du périmètre fonctionnel ;
-
choix du workflow pilote ;
-
précision des exigences de sécurité ;
-
confirmation des priorités ;
-
lancement de la spécification fonctionnelle détaillée.
Fin du document


